
Tecnologia
Os riscos de manter o celular e outros dispositivos conectados ao Bluetooth

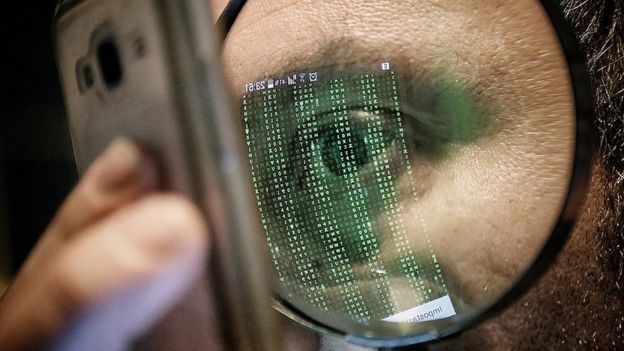
Deixar o Bluetooth do celular ligado pode parecer inofensivo. No entanto, existem alguns riscos que os usuários nem imaginam.
Dias atrás, um grupo de pesquisadores da empresa de segurança Armis encontrou uma nova falha que “afeta quase todos os dispositivos conectados ao Bluetooth”.
Segundo a empresa, o problema não atinge apenas smartphones, mas também aparelhos de TV, tablets, computadores portáteis e até automóveis. A falha poderia afetar mais de 5,3 bilhões de dispositivos eletrônicos no mundo.
O problema consiste em um malware (programa malicioso) chamado BlueBorne, que “se expande como o ar” e permite que hackers tomem o controle de aparelhos. Assim, eles conseguem acessar dados pessoais e invadir outros dispositivos conectados.
Além do BlueBorne, há mais riscos vinculados a essa tecnologia, segundo os pesquisadores.
“Nós acreditamos que existam muitas outras vulnerabilidades nas plataformas que usam Bluetooth ainda a serem descobertas”, afirmou a empresa Armis.
 Confira abaixo alguns dos perigos desse tipo de conexão e como os usuários podem se proteger.
‘Bluebugging’
Esse tipo de ataque, considerado um dos mais graves, se aproveita de “bugs” (erros) na identificação do dispositivo para conseguir controlá-lo.
Os objetivos dos hackers vão da ciberespionagem e roubo de dados à propagação de vírus e criação da chamada botnet (grupo de máquinas infectadas).
O Blueborne não necessita de nenhuma ação do dono do aparelho para agir, como o click em um link. Bastam dez segundos para que o dispositivo conectado ao Bluetooth seja “invadido”.
‘Bluejacking’
Outro dos perigos é conhecido como “Bluejacking” – uma espécie de envio em massa de spam entre aparelhos conectados ao Bluetooth.
Neste caso, o hacker utiliza um protocolo do sistema para enviar mensagens à vítima através de um VCard (cartão eletrônico), uma nota ou um contato. Normalmente, ele nomeia o spam com o nome do próprio dispositivo para ser mais eficiente.
O principal objetivo do método é irritar usuários – ele não é tão nocivo quanto ataques por meio de malware. Mas hackers já desenvolveram ferramentas que conseguem acesso a agendas, mensagens e dados de celulares.
 ‘Bluesnarfing’
É mais perigoso que o Bluejacking, pois implica necessariamente o roubo de informações. O mais comum é o furto de contatos, mas a ferramenta também pode acessar outros tipos de dados privados em celulares, tablets e computadores, como mensagens e imagens.
Para conseguir, porém, o invasor deve estar a menos de dez metros do equipamento hackeado.
Como se proteger
– Microsoft, Google e Linux liberaram a seus clientes “patches” (espécie de programas que realizam correções em dispositivos com falhas);
– Equipamentos mais modernos podem solicitar um código de confirmação quando alguém tenta se conectar ao dispositivo;
– Configurar o aparelho para o “modo oculto” para que ele se torne invisível a hackers;
– É mais seguro manter o Bluetooth desligado quando ele não está sendo usado de fato.
Fonte: BBC







-
 Brasil2 dias atrás
Marco Nanini pede desculpas após polêmica com retirada de intérprete de Libras durante peça
-
 Brasil2 dias atrás
Anvisa aprova novo medicamento para tratamento de câncer de pulmão avançado
-
 Esportes2 dias atrás
Morre aos 67 anos Jorge Veras, ex-atacante que marcou história no Ferroviário e no Grêmio
-
 Mundo2 dias atrás
Papa Leão XIV não precisará de tratamento adicional contra câncer de pulmão
-
 Ceará2 dias atrás
Funcionários da Amazon no Ceará denunciam salários abaixo do mínimo e relatam humilhações
-
 Brasil3 dias atrás
Influenciadora Malévola Alves e amiga são liberadas após prisão no Egito
-
 Ceará3 dias atrás
Cidadãos podem solicitar imagens de câmeras de monitoramento de Fortaleza; veja como
-
 Noticias3 dias atrás
Nordeste terá R$ 340 milhões para modernizar redes elétricas e reduzir cortes de energia